Sécurité, WAF & Audit SHA-256
Bouclier anti-exploitation OWASP, vérification cryptographique des journaux d'audit et gouvernance RBAC
Intégrité de la Chaîne d'Audit SHA-256
Inaltérable
100% Intègre
Pare-Feu Applicatif (WAF Embarqué)
Temps Réel
4 Moteurs Actifs
Protection Anti-CSRF & Anti-IDOR
Cryptographie
HMAC-SHA256
En-têtes HTTP & Session Hardening
OWASP ASVS
CSP + Strict
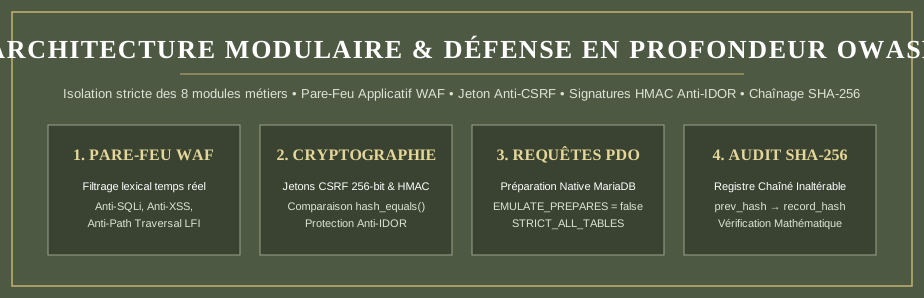
Architecture de Défense en Profondeur (Contre-Mesures Actives)
Couverture exhaustive contre le Top 10 OWASP et les vecteurs d'exploitation connus
| Vecteur de Menace / Exploit | Mécanisme de Protection Implémenté | Statut |
|---|---|---|
| Injection SQL (SQLi & Second-Order) | PDO Natif (`ATTR_EMULATE_PREPARES = false`) + Typage strict + Filtre lexical WAF | Actif & Verrouillé |
| Cross-Site Scripting (XSS Stocké & Réfléchi) | Politique `Content-Security-Policy` + Échappement contextuel systématique `ENT_QUOTES | UTF-8` + WAF | Actif & Verrouillé |
| Cross-Site Request Forgery (CSRF) | Jeton cryptographique 256 bits (`random_bytes(32)`) validé en temps constant via `hash_equals()` sur chaque POST | Actif & Verrouillé |
| Insecure Direct Object Reference (IDOR) | Signature d'intégrité HMAC-SHA256 (`SecurityKernel::signId`) attachée aux identifiants sensibles | Actif & Verrouillé |
| Local / Remote File Inclusion (LFI / RFI) | Architecture Microkernel à liste blanche stricte (`ModuleKernel::resolve`) — Zéro `include` dynamique | Actif & Verrouillé |
| Session Hijacking & Fixation | Cookies `HttpOnly` + `SameSite=Strict`, empreinte HMAC User-Agent et rotation automatique d'ID | Actif & Verrouillé |
| Brute-Force & Énumération de Comptes | Rate-Limiting par IP/Route (`security_rate_limits`), hachage `bcrypt` et verrouillage automatique après 5 échecs | Actif & Verrouillé |
| Altération des Traces d'Audit (Log Tampering) | Chaînage cryptographique SHA-256 (`prev_hash` → `record_hash`) inspiré de la Blockchain | Intègre (4 blocs) |
Matrice des Rôles & Habilitations (RBAC)
Séparation stricte des pouvoirs entre Administration, PMO, Chefs de Projet et Audit
| Code & Rôle DSI | Niveau | Périmètre d'Autorisation | Effectif |
|---|---|---|---|
|
ADMIN_RSSI
Administrateur & RSSI
|
Niveau 100 | Contrôle intégral, sécurité, audit et gouvernance DSI |
1 compte(s) |
|
DIR_PMO
Directeur PMO & Portefeuille
|
Niveau 80 | Pilotage stratégique multi-projets, budgets CAPEX/OPEX et arbitrages COPIL |
1 compte(s) |
|
CHEF_PROJET
Chef de Projet IT / Scrum Master
|
Niveau 50 | Gestion opérationnelle des plannings, jalons, suivis hebdo, risques et imputations |
3 compte(s) |
|
LEAD_TECH
Architecte / Tech Lead
|
Niveau 30 | Suivi des tâches techniques, architecture, WBS et feuilles de temps |
2 compte(s) |
|
AUDITEUR
Contrôleur Financier & Auditeur IT
|
Niveau 10 | Consultation en lecture seule des budgets, EVM, risques et pistes d'audit |
1 compte(s) |
Piste d'Audit Cryptographique Inaltérable (Chaînage SHA-256)
Chaque événement intègre le hash SHA-256 de l'événement précédent, rendant toute suppression ou falsification immédiatement détectable
| ID | Horodatage | Acteur / Session | Module | Action & Sévérité | Détail de l'Événement | IP | Empreinte Chaînée (Prev → Record Hash) |
|---|---|---|---|---|---|---|---|
| #4 | 2026-10-13 19:31:33 | Anonyme / Externe | Pare-feu WAF | WAF_SQLI_BLOCKED | Blocage automatique d'une tentative d'injection SQL (UNION SELECT) sur le paramètre filtre. | 185.220.101.44 |
P: 280b8be6a894…
R: 1f5b998777e8…
|
| #3 | 2026-10-13 18:31:33 | Mehdi Alaoui (MAT-1005) | Suivis & COPIL | ALERT_METEO_ROUGE | Passage de la météo du projet PRJ-2026-005 (PRA Multi-Datacenter) à ROUGE suite au test de bascule. | 10.24.19.105 |
P: 6eb2e7c27eaa…
R: 280b8be6a894…
|
| #2 | 2026-10-13 17:31:33 | Salma El Amrani (MAT-1002) | Budgets & EVM | BUDGET_ARBITRAGE | Validation de l'enveloppe CAPEX révisée du programme Modernisation Core SI. | 10.24.18.42 |
P: 0f63cf4c6150…
R: 6eb2e7c27eaa…
|
| #1 | 2026-10-13 16:31:33 | Karim Bennani (MAT-1001) | Système & Base | DB_SEED_INIT | Initialisation complète du référentiel MariaDB et des politiques de sécurité RBAC. | 127.0.0.1 |
P: 000000000000…
R: 0f63cf4c6150…
|